在评估商业智能平台时,必须超越功能。 您还需要了解数据的处理地点、哪些组件可以访问,以及在何种条件下,人工智能功能会与外部服务进行通信。 TURBOARD 能够在部署和配置级别上管理这些决策。
对于“数据存储在哪里?”或“人工智能功能是否将数据发送到环境之外?”,对于每次部署都适用,没有单一的答案。 答案取决于客户配置的部署模型、数据访问方法、活动模块以及外部连接。
本指南介绍了数据边界和JAS LLM连接选项,特别关注在客户控制型基础设施中运行的部署。
部署模型决定数据驻留
TURBOARD 可以部署在客户的公有云账户、私有云或本地基础设施中。 使用 AWS、Azure 和 GCP 等公有云服务提供商,客户可选择区域和基础设施账户。 在本地部署中,应用程序运行在客户自身的服务器上。
应用程序、数据连接和用户访问由客户选择的云账户、私有云或本地环境进行管理。
实时连接与导入数据模型
TURBOARD 支持两种数据访问模型。 授权用户在创建数据源时选择该模型。
在两种模型中,数据源连接均使用 TLS 1.2 或更高版本,并通过只读数据库用户进行限制。
源数据仍保留在现有系统中
查询会按需与源系统运行,而 TURBOARD 不会生成源业务数据的持久副本。
所选数据被加载到TURBOARD Imported数据库中
所选数据可根据性能要求以及源系统所需的负载,传输到TURBOARD的“导入”数据库。
导入的数据库遵循相同的部署模式,并在与 TURBOARD 应用程序相同的环境边界内运行。
欲了解更多信息,请参阅我们的博客文章:“TURBOARD 如何保持其性能。”
自托管环境中的数据边界
在自托管部署中,应用程序组件和数据连接在由客户控制的基础设施内部运行。
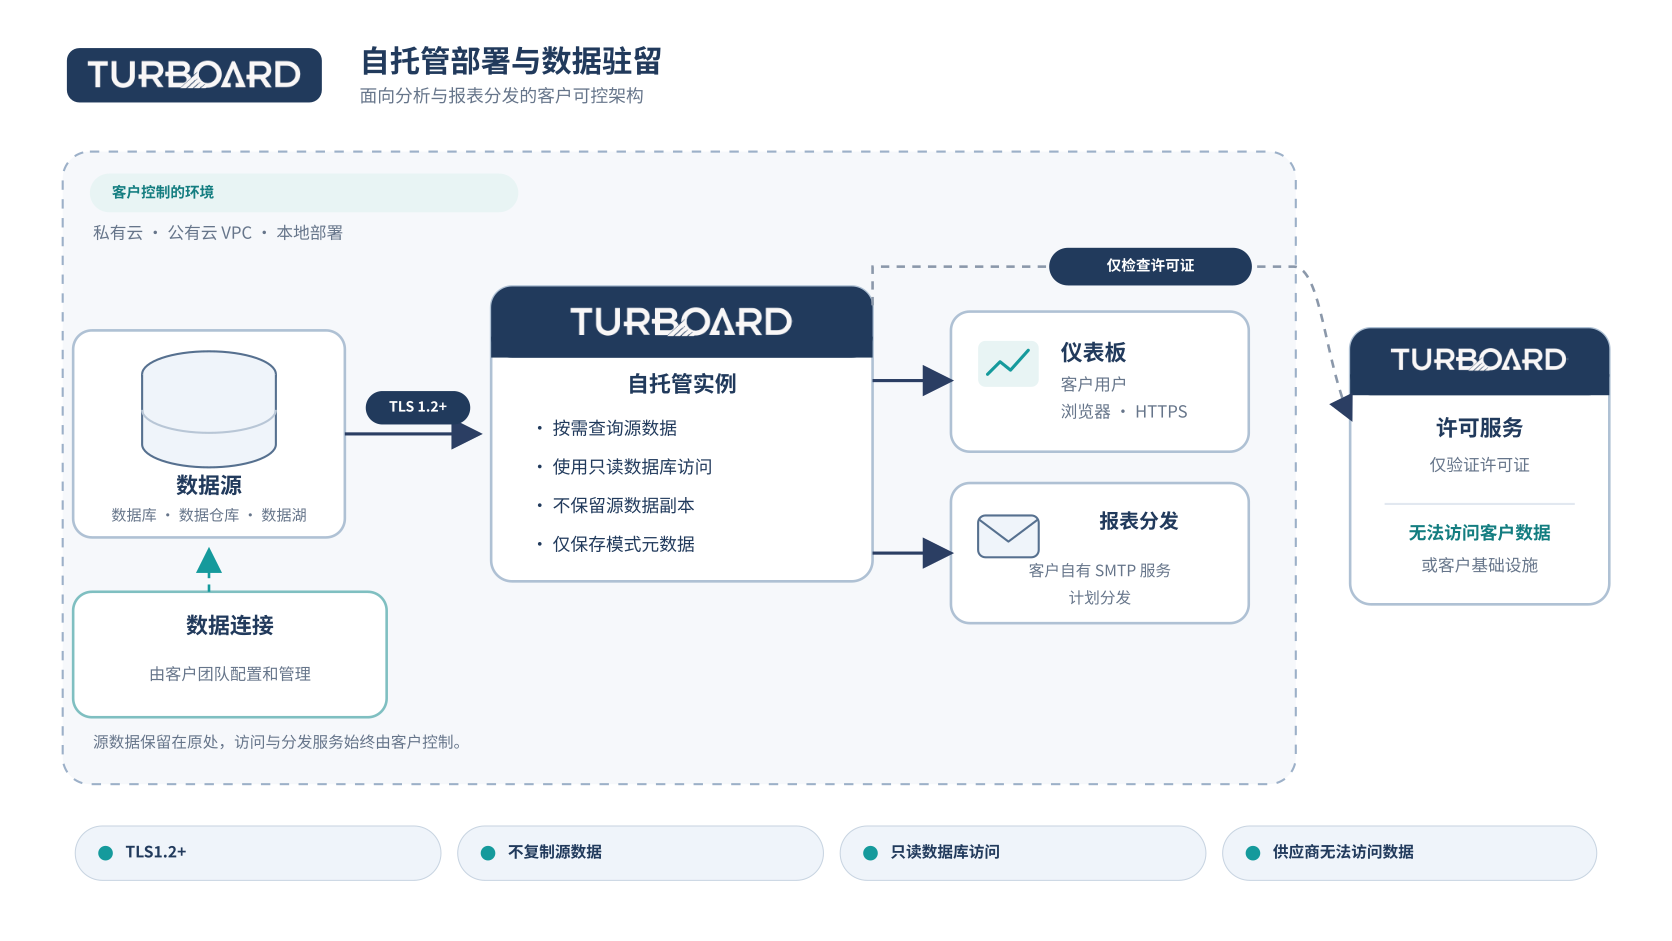
源业务数据
使用实时连接,它仍保留在源系统中。 使用导入模型时,仅将所选数据加载到与 TURBOARD 相同的自托管环境中运行的导入数据库。
架构元数据
表格和字段结构可存储在客户环境中的 TURBOARD 部署中,以便平台能够使用它们。
查询结果
当仪表板在客户环境中的内存缓存中渲染或保存时,可能会临时处理,以达到性能。
连接详情
它们以加密形式存储;数据连接由客户授权团队创建和管理。
JAS与LLM数据路径
JAS 是一个可选的 Turboard 模块。 通过许可证文件启用它并不会自动建立LLM连接。 只有在授权管理员用户明确配置 LLM 连接时,才会创建外部 AI 数据路径。
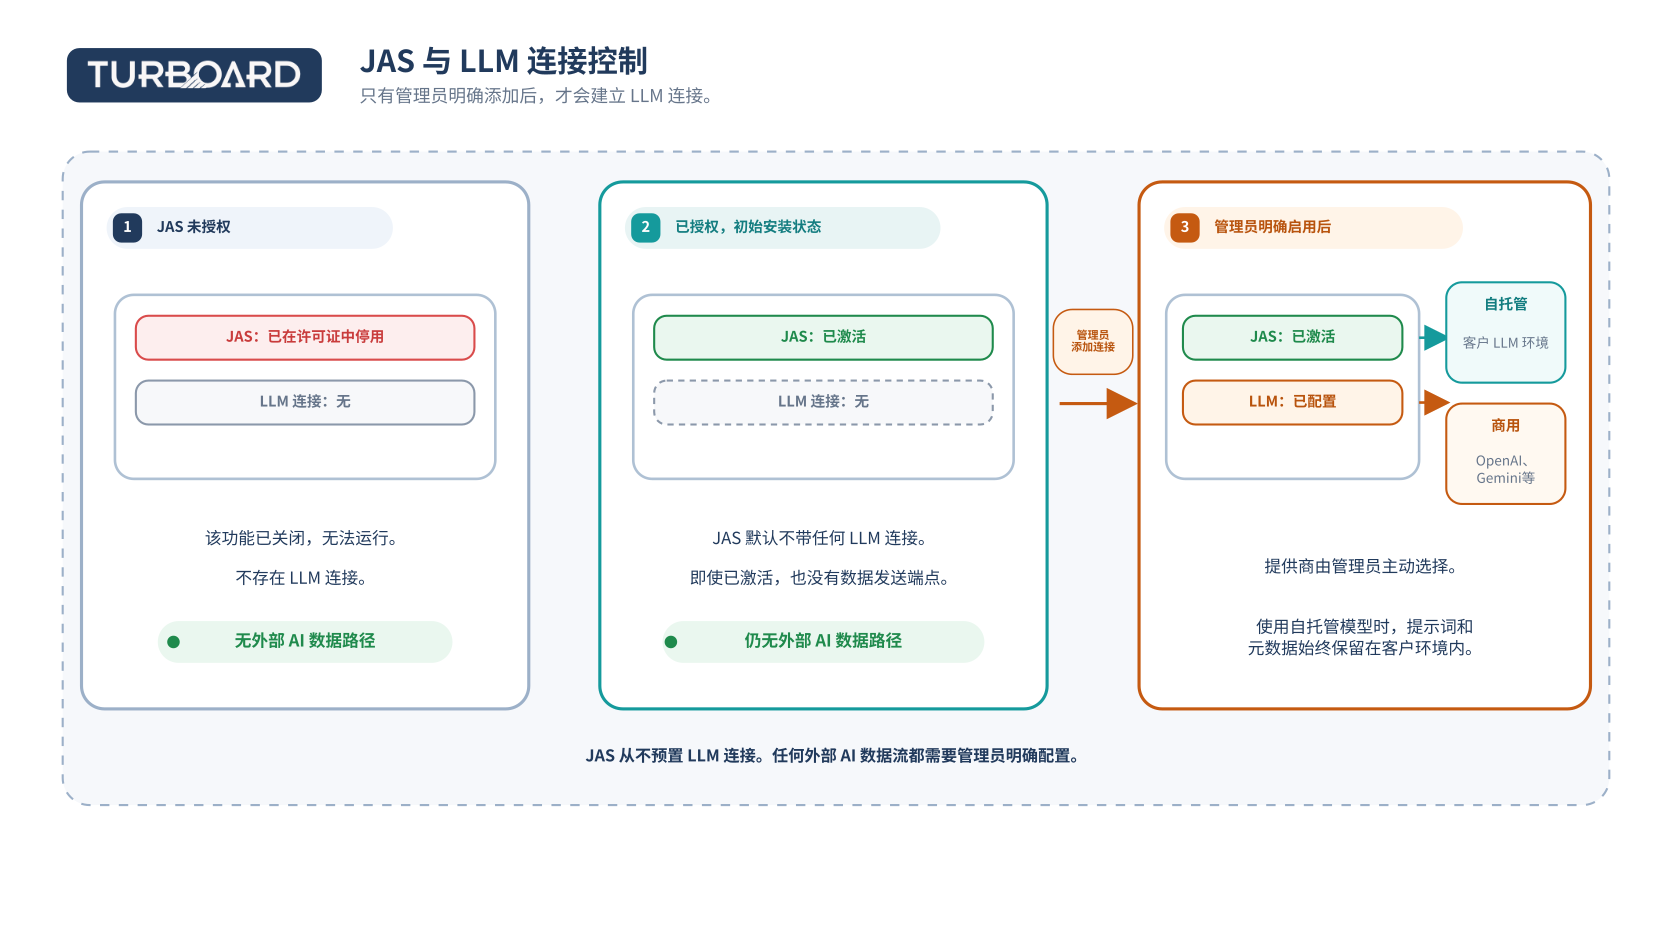
JAS 未获得许可
该模块在许可证级别被禁用。没有LLM连接或AI终端可以发送数据。 JAS 不会向外部 LLM 发送提示、查询数据或模式元数据。
JAS 有执照,且无 LLM 连接
模块可用,但外部数据路径仍然关闭。JAS 不会与 OpenAI、Gemini 或任何其他 LLM 预设连接。 在配置端点之前,不会生成任何外部AI流量。
授权管理员用户已添加一个LLM连接
数据路径取决于所选的模型和提供方。管理员用户可以选择在客户环境中运行的自托管模式,也可以选择商业LLM服务商。 所发送的信息及其处理位置取决于此配置。
JAS 从未与 LLM 连接过。 授权JAS并将其连接到外部LLM是独立的决定。 外部数据流需要由授权管理员用户配置的显式连接。
自助式和商业性LLM选项
JAS 与 LLM 无关。 根据组织的安全政策、监管义务和技术能力,可以使用不同的模型选项。
该模型可在客户的公有云账户、私有云或本地服务器中运行。 通过此配置,JAS 请求和相关元数据仍位于客户环境边界内。
当配置了 OpenAI 或 Gemini 等提供商时,其处理区域、留存条款和子处理器应根据所选提供商的协议进行评估。
配置选择属于客户。 授权管理员用户可以控制所使用的模型、连接的端点以及由谁管理该连接。
外部连接与子处理器
可以配置自托管部署,而无需第三方子处理器处理客户数据。 客户单独选择的服务仍应作为客户自身数据处理链的一部分进行评估。
许可证验证
TURBOARD 的外部软件连接可限制为许可证验证。 此过程无需访问客户数据或客户数据库。
客户SMTP服务
当通过客户选择的SMTP基础设施发送定期报告时,该服务将成为客户数据处理链的一部分。
商业LLM服务商
如果为JAS选择了商业模型,则应单独审查提供商的处理区域、保留策略和子处理器。
实际结果:数据驻留不仅应通过TURBOARD部署的位置进行评估,还应与客户添加的每个LLM、SMTP及其他外部连接进行评估。
安全清单
要记录部署的实际数据边界,应明确记录以下决定。
定义部署环境和区域
记录公共云账户、私有云或本地环境以及需要使用的区域。
记录数据访问模型
指定每个数据源是否使用实时连接或导入模型。
限制连接权限
验证只读数据库用户、TLS版本以及连接信息管理。
记录JAS许可证状态
如果不使用JAS,请记录其在许可证级别上被禁用的文件。 如果使用,请记录授权管理员用户。
分别评估LLM连接
记录自托管或商业模型选择、终端、处理区域和提供方条款。
在数据流中加入其他外部服务
共同评估许可证验证、SMTP 及其他客户配置服务。
常见问题
TURBOARD 是否保留客户数据的持久副本?
这取决于所选的连接模型。 使用实时连接时,不会生成源业务数据的持久副本。 使用导入模型,所选数据被加载到 TURBOARD 的导入数据库中,该数据库运行在与 TURBOARD 相同的部署环境中。
谁选择连接模型?
授权用户在创建数据源时选择实时连接或导入。
JAS 是否默认向 OpenAI 或其他提供商发送数据?
不。 JAS 不与 LLM 连接发货。 仅在授权管理员用户配置LLM端点时,才会创建外部数据路径。
无需数据离开客户环境即可使用JAS吗?
是的。 选择在客户环境中运行的自托管式LLM时,JAS请求及相关元数据仍位于同一基础设施边界内。
JAS 可以完全禁用吗?
是的。 JAS 可在许可证级别禁用。 即使经过许可,也不存在外部AI端点,除非配置了LLM连接。
是否存在自托管部署中的子处理器?
部署可以在没有第三方子处理器处理客户数据的情况下进行配置。 客户选择的商业LLM、SMTP服务或其他外部服务,应根据其自身的协议和责任模式另行评估。
摘要
TURBOARD 的部署模型、数据访问方法和 JAS 连接是独立的安全决策。 自托管部署可将应用程序保存在客户环境中。 实时连接将源数据固定到位,而导入模型则将选定的数据加载到与 TURBOARD 相同的部署环境中运行的导入数据库。
JAS不会仅仅因为数据获得许可就向外部发送。 通过授权管理员用户的显式配置创建外部LLM数据路径,并受所选提供商的条件约束。
明确的数据边界是安全的基础。 当部署环境、数据访问模型、JAS许可证和外部连接被记录在一起时,数据被处理的位置以及可能离开环境的条件变得清晰起来。




带来一个真实的业务问题,看看 TURBOARD 如何回答。
我们在您的报表、您的定义和您的安全上下文中演示 JAS —— 而不是在通用示例数据库上。