Lors de l'évaluation d'une plate-forme de business intelligence, il est important de regarder au-delà des fonctionnalités. Vous devez également comprendre où les données sont traitées, quels composants peuvent y accéder et dans quelles conditions les fonctionnalités d’IA communiquent avec des services externes. TURBOARD permet de gérer ces décisions aux niveaux de déploiement et de configuration.
Il n’y a pas de réponse unique à « Où sont stockées les données ? » ou « La fonctionnalité d’IA envoie-t-elle des données en dehors de l’environnement ? » qui s’applique à chaque déploiement. La réponse dépend du modèle de déploiement, de la méthode d'accès aux données, des modules actifs et des connexions externes configurées par le client.
Ce guide explique la limite de données et les options de connexion JAS LLM, en mettant particulièrement l'accent sur les déploiements exécutés dans l'infrastructure contrôlée par le client.
Le Modèle De Déploiement Détermine La Résidence De Données
TURBOARD peut être déployé dans le compte de cloud public, le cloud privé ou l’infrastructure sur site du client. Avec des fournisseurs de cloud public tels qu’AWS, Azure et GCP, le client peut sélectionner la région et le compte d’infrastructure. Dans un déploiement sur site, l’application s’exécute sur les serveurs du client.
L’application, les connexions de données et l’accès des utilisateurs sont gérés dans le compte cloud choisi par le client, le cloud privé ou l’environnement sur site.
Connexion en direct et modèles de données importées
TURBOARD prend en charge deux modèles d'accès aux données. Un utilisateur autorisé sélectionne le modèle lors de la création de la source de données.
Dans les deux modèles, les connexions de source de données utilisent TLS 1.2 ou version ultérieure et sont restreintes par l'intermédiaire d'un utilisateur de base de données en lecture seule.
Les données de source restent dans le système existant
Les requêtes s'exécutent contre le système source à la demande, et TURBOARD ne crée pas une copie persistante des données de l'entreprise source.
Les données sélectionnées sont chargées dans la base de données TURBOARD Imported
Les données sélectionnées peuvent être transférées dans la base de données Importée de TURBOARD en fonction des exigences de performance et de la charge souhaitée sur le système source.
La base de données Importée suit le même modèle de déploiement et fonctionne à l'intérieur de la même limite d'environnement que l'application TURBOARD.
Pour plus d’informations, consultez notre article de blog, « Comment TURBOARD conserve sa performance sur le dessus ».
La frontière de données dans un environnement auto-hébergé
Dans un déploiement auto-hébergé, les composants d'application et les connexions de données s'exécutent à l'intérieur de l'infrastructure contrôlée par le client.
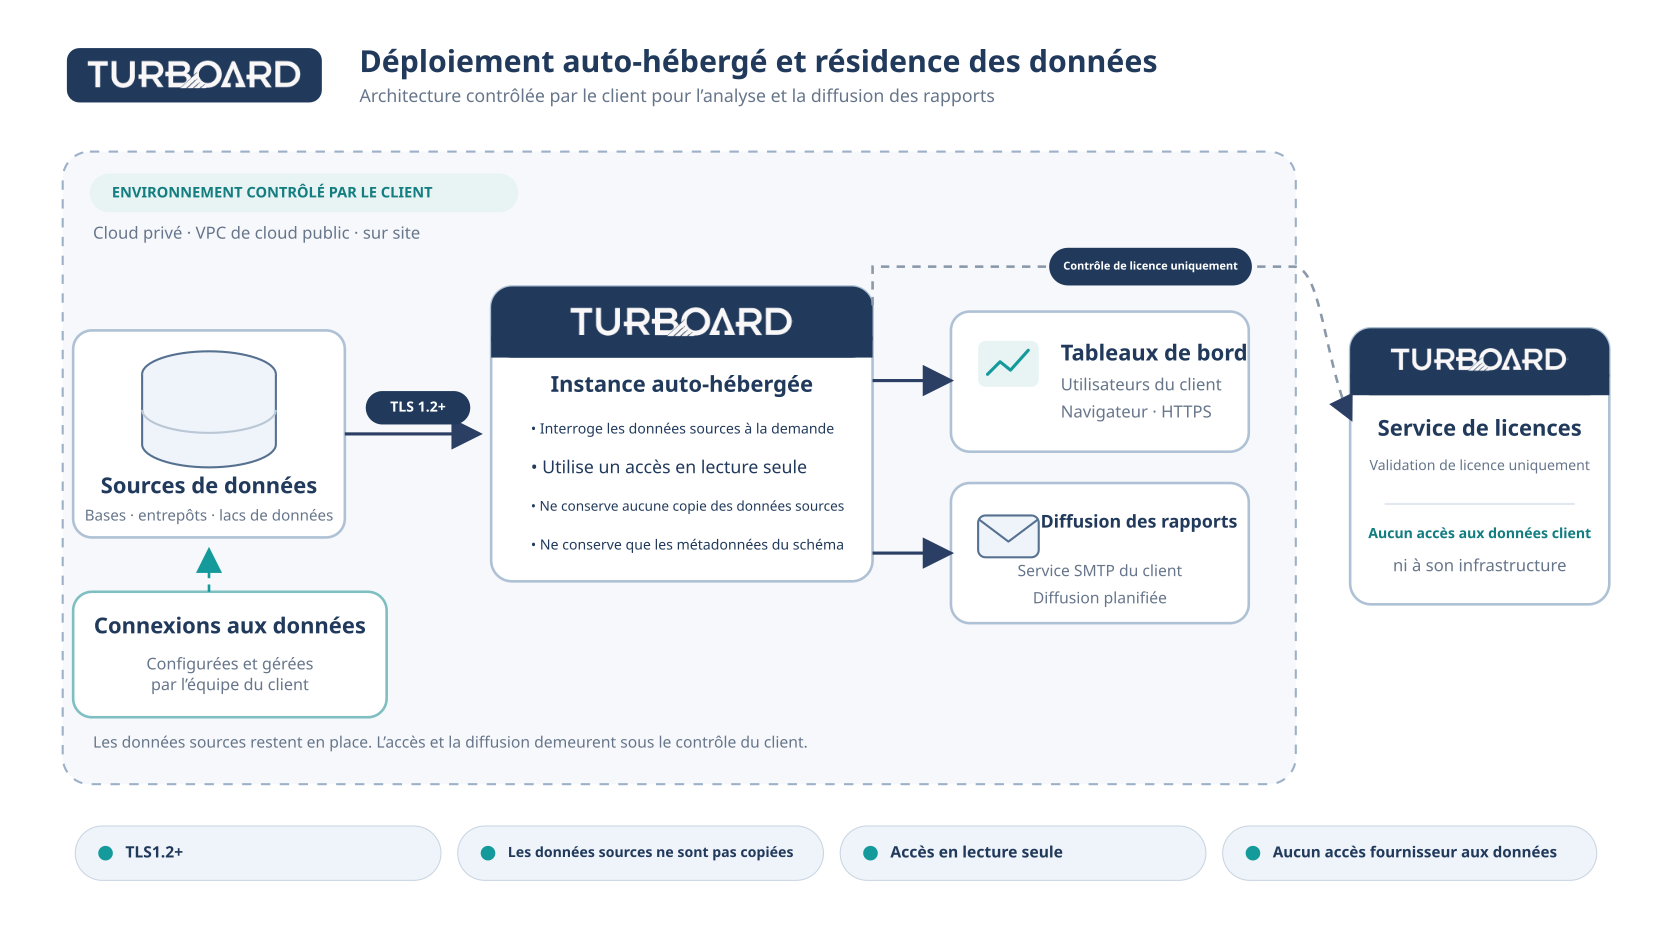
Source de données commerciales
Avec une connexion en direct, il reste dans le système source. Avec le modèle Importé, seules les données sélectionnées sont chargées dans la base de données Importée s'exécutant dans le même environnement auto-hébergé que TURBOARD.
Métadonnées de schéma
Les structures de table et de champ peuvent être stockées dans le déploiement TURBOARD dans l'environnement client afin qu'elles puissent être utilisées par la plateforme.
Résultats de requête
Ils peuvent être traités temporairement pendant qu'un tableau de bord est rendu ou conservé dans un cache en mémoire à l'intérieur de l'environnement client pour la performance.
Détails de connexion
Ils sont stockés sous forme cryptée; les connexions de données sont créées et gérées par l’équipe autorisée du client.
JAS et le chemin de données LLM
JAS est un module TURBOARD en option. L'activer via le fichier de licence n'établit pas automatiquement une connexion LLM. Un chemin de données d'IA externe n'est créé que lorsqu'un utilisateur administrateur autorisé configure explicitement une connexion LLM.
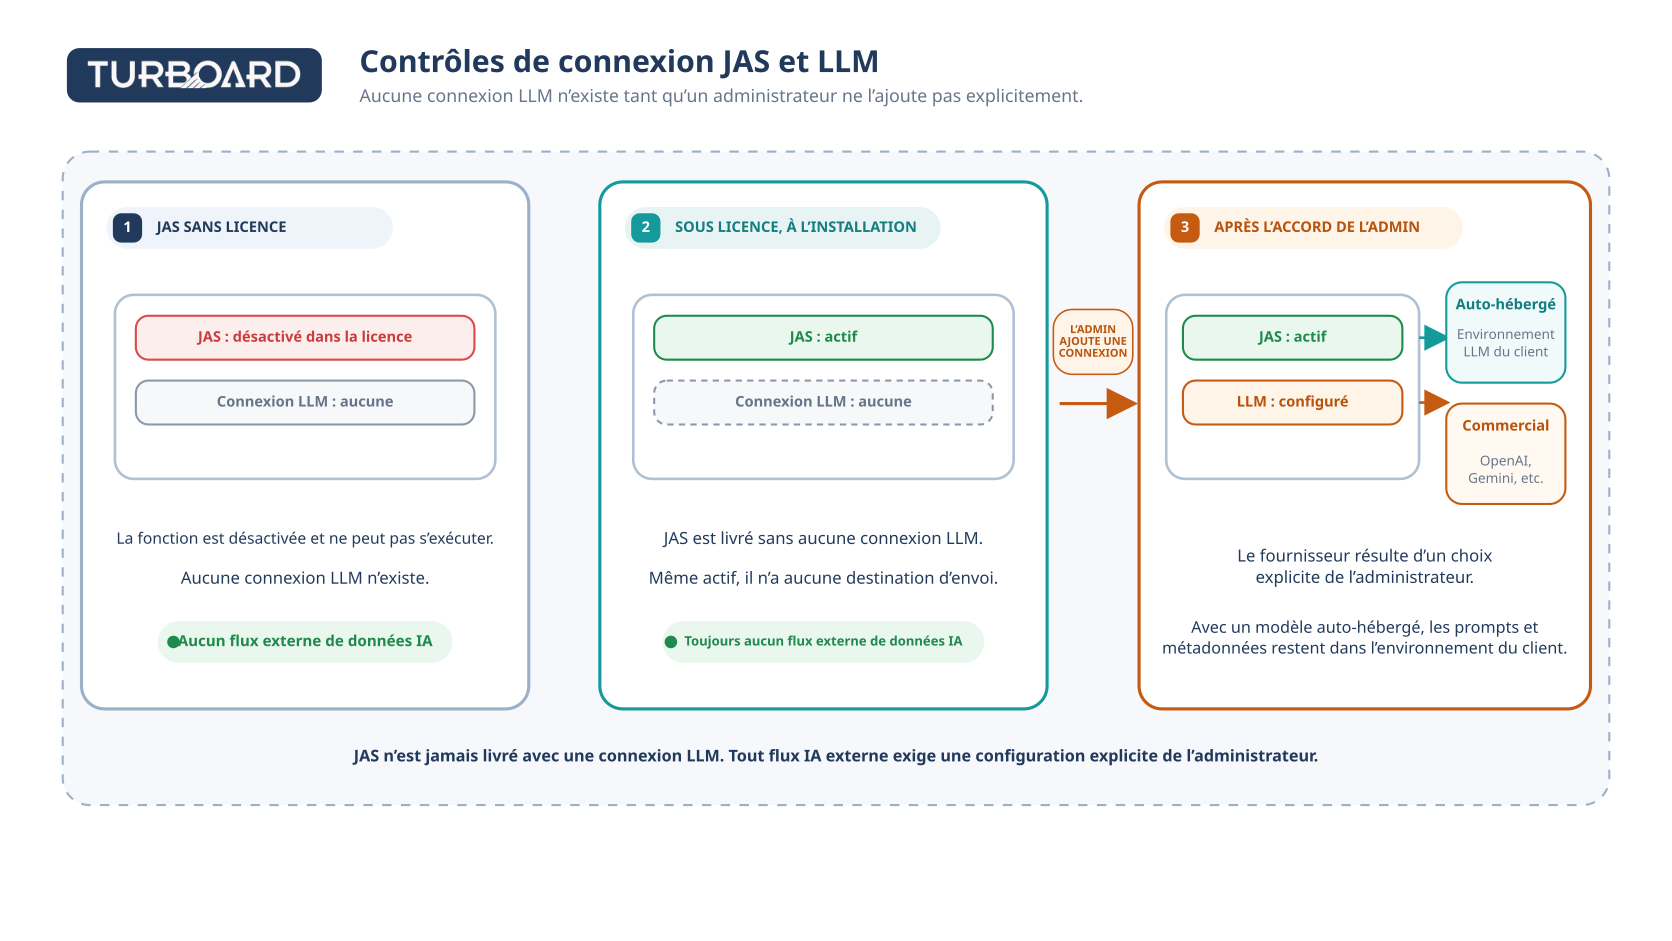
JAS n'est pas autorisé
Le module est désactivé au niveau de la licence.Il n'y a pas de connexion LLM ou de point de terminaison d'IA auquel les données pourraient être envoyées. JAS n'envoie pas d'invites, de données de requête ou de métadonnées de schéma à un LLM externe.
JAS est autorisé, sans connexion LLM
Le module est disponible, mais le chemin de données externe reste fermé.JAS n'expédie pas avec une connexion préconfigurée à OpenAI, Gemini ou tout autre LLM. Jusqu'à ce qu'un point de terminaison soit configuré, aucun trafic d'IA externe n'est généré.
Un utilisateur administrateur autorisé a ajouté une connexion LLM
Le chemin de données dépend du modèle et du fournisseur sélectionnés.L'utilisateur administrateur peut choisir un modèle auto-hébergé fonctionnant dans l'environnement client ou un fournisseur LLM commercial. Les informations envoyées et leur localisation de traitement dépendent de cette configuration.
JAS n'expédie jamais avec une connexion LLM. La licence JAS et la connexion à un LLM externe sont des décisions distinctes. Le flux de données externes nécessite une connexion explicite configurée par un utilisateur administrateur autorisé.
Options LLM auto-hébergées et commerciales
JAS est indépendant de LLM. Différentes options de modèle peuvent être utilisées selon les politiques de sécurité, les obligations réglementaires et les capacités techniques de l’organisation.
Le modèle peut fonctionner dans le compte de cloud public du client, dans le cloud privé ou dans les locaux. Avec cette configuration, les demandes JAS et les métadonnées connexes restent à l'intérieur de la limite de l'environnement client.
Lorsqu’un fournisseur tel qu’OpenAI ou Gemini est configuré, sa région de traitement, ses termes de conservation et ses sous-traitants doivent être évalués dans le cadre de l’accord du fournisseur sélectionné.
Le choix de configuration appartient au client. Les utilisateurs d'administrateur autorisés peuvent contrôler quel modèle est utilisé, quel point de terminaison est connecté et qui gère cette connexion.
Connexions externes et sous-traitants
Un déploiement auto-hébergé peut être configuré sans qu'un sous-processeur tiers ne traite les données des clients. Les services sélectionnés séparément par le client doivent néanmoins être évalués dans le cadre de leurs propres chaînes de traitement de données.
Validation de licence
La connexion logicielle externe de TURBOARD peut être limitée à la validation de licence. Ce processus ne nécessite pas d'accès aux données client ou à la base de données client.
Service client SMTP
Lorsque des rapports planifiés sont envoyés via l’infrastructure SMTP choisie par le client, ce service devient une partie de la chaîne de traitement de données du client.
Fournisseur commercial LLM
Si un modèle commercial est sélectionné pour JAS, la région de traitement du fournisseur, la politique de conservation et les sous-traitants doivent être examinés séparément.
Résultat pratique: La résidence de données doit être évaluée non seulement par l'emplacement du déploiement du TURBOARD, mais aussi avec chaque LLM, SMTP et autre connexion externe ajoutée par le client.
Liste de contrôle de sécurité
Pour documenter la limite de données réelle d'un déploiement, les décisions suivantes doivent être enregistrées explicitement.
Définir l'environnement de déploiement et la région
Enregistrer le compte de cloud public, le cloud privé ou l'environnement sur site et la région à utiliser.
Documenter le modèle d'accès aux données
Indiquez si chaque source de données utilise une connexion en direct ou le modèle importé.
Restreindre les privilèges de connexion
Vérifiez l'utilisateur de la base de données en lecture seule, la version TLS et la gestion des détails de connexion.
Enregistrer le statut de licence JAS
Si JAS ne sera pas utilisé, documentez qu'il est désactivé au niveau de la licence. S'il est utilisé, documentez les utilisateurs d'administrateurs autorisés.
Évaluer la connexion LLM séparément
Enregistrer le choix du modèle auto-hébergé ou commercial, le point de terminaison, la région de traitement et les termes du fournisseur.
Inclure d'autres services externes dans le flux de données
Évaluer la validation de la licence, le SMTP et d'autres services configurés par le client.
Foire aux questions
TURBOARD conserve-t-il une copie persistante des données des clients?
Cela dépend du modèle de connexion sélectionné. Avec une connexion en direct, aucune copie persistante des données de l'entreprise source n'est créée. Avec le modèle Importé, les données sélectionnées sont chargées dans la base de données Importée de TURBOARD, qui s’exécute dans le même environnement de déploiement que TURBOARD.
Qui choisit le modèle de connexion ?
Un utilisateur autorisé sélectionne Live Connection ou Importé lors de la création de la source de données.
Est-ce que JAS envoie des données à OpenAI ou à un autre fournisseur par défaut?
Non. JAS n'est pas livré avec une connexion LLM. Un chemin de données externe n'est créé que lorsqu'un utilisateur administrateur autorisé configure un point de terminaison LLM.
JAS peut-il être utilisé sans que les données ne quittent l'environnement client?
Oui. Lorsqu'un LLM auto-hébergé fonctionnant dans l'environnement client est sélectionné, les requêtes JAS et les métadonnées connexes restent à l'intérieur de la même limite d'infrastructure.
JAS peut-il être complètement désactivé ?
Oui. JAS peut être désactivé au niveau de la licence. Même lorsqu'il est sous licence, il n'y a pas de point de terminaison d'IA externe à moins qu'une connexion LLM ne soit configurée.
Y a-t-il des sous-processeurs dans un déploiement auto-hébergé?
Le déploiement peut être configuré sans qu'un sous-processeur tiers ne traite les données des clients. Un service LLM commercial, SMTP ou autre service externe sélectionné par le client doit être évalué séparément en vertu de son propre modèle d'accord et de responsabilité.
En Résumé
Le modèle de déploiement de TURBOARD, la méthode d’accès aux données et les connexions JAS sont des décisions de sécurité distinctes. Un déploiement auto-hébergé maintient l'application dans l'environnement client. Live Connection maintient les données sources en place, tandis que le modèle importé charge des données sélectionnées dans la base de données Importée exécutée dans le même environnement de déploiement que TURBOARD.
JAS n'envoie pas de données en externe simplement parce qu'elle est sous licence. Un chemin de données LLM externe est créé par la configuration explicite d'un utilisateur administrateur autorisé et est régi par les conditions du fournisseur sélectionné.
Une limite de données claire est le fondement de la sécurité. Lorsque l'environnement de déploiement, le modèle d'accès aux données, la licence JAS et les connexions externes sont documentés ensemble, il devient clair où les données sont traitées et dans quelles conditions elles peuvent quitter l'environnement.
Blogs




Apportez une vraie question métier. Voyez comment TURBOARD y répond.
Nous démontrons JAS sur vos rapports, vos définitions et votre contexte de sécurité — pas sur une base d’exemple générique.