Ketika mengevaluasi platform intelijen bisnis, penting untuk melihat melampaui fitur. Anda juga perlu memahami di mana data diproses, komponen mana yang dapat mengaksesnya, dan dalam kondisi apa fitur AI berkomunikasi dengan layanan eksternal. TURBOARD memungkinkan keputusan ini untuk dikelola pada tingkat penyebaran dan konfigurasi.
Tidak ada jawaban tunggal untuk “Di mana data disimpan?” atau “Apakah fitur AI mengirim data ke luar lingkungan?” yang berlaku untuk setiap penyebaran. Jawabannya tergantung pada model penyebaran, metode akses data, modul aktif, dan koneksi eksternal yang dikonfigurasi oleh pelanggan.
Panduan ini menjelaskan batas data dan opsi koneksi JAS LLM, dengan fokus khusus pada penyebaran yang berjalan dalam infrastruktur yang dikendalikan pelanggan.
Model Penyebaran Menentukan Residensi Data
TURBOARD dapat digunakan di akun cloud publik pelanggan, cloud pribadi, atau infrastruktur di tempat. Dengan penyedia cloud publik seperti AWS, Azure, dan GCP, pelanggan dapat memilih wilayah dan akun infrastruktur. Dalam penyebaran di tempat, aplikasi berjalan di server pelanggan sendiri.
Aplikasi, koneksi data, dan akses pengguna dikelola dalam akun cloud yang dipilih pelanggan, cloud pribadi, atau lingkungan di tempat.
Koneksi Langsung dan Model Data Impor
TURBOARD mendukung dua model akses data. Pengguna yang berwenang memilih model saat membuat sumber data.
Dalam kedua model, koneksi sumber data menggunakan TLS 1.2 atau yang lebih lambat dan dibatasi melalui pengguna database read-only.
Data sumber tetap dalam sistem yang ada
Pertanyaan berjalan melawan sistem sumber sesuai permintaan, dan TURBOARD tidak membuat salinan data bisnis sumber yang terus-menerus.
Data yang dipilih dimuat ke dalam database yang diimpor TURBOARD
Data yang dipilih dapat ditransfer ke database yang diimpor TURBOARD sesuai dengan persyaratan kinerja dan beban yang diinginkan pada sistem sumber.
Basis data impor mengikuti model penyebaran yang sama dan beroperasi dalam batas lingkungan yang sama dengan aplikasi TURBOARD.
Untuk informasi lebih lanjut, lihat posting blog kami, “How TURBOARD Keeps Its Performance on Top.”
Batas Data di Lingkungan yang Dipendam Sendiri
Dalam penyebaran yang dihosting sendiri, komponen aplikasi dan koneksi data berjalan di dalam infrastruktur yang dikendalikan oleh pelanggan.
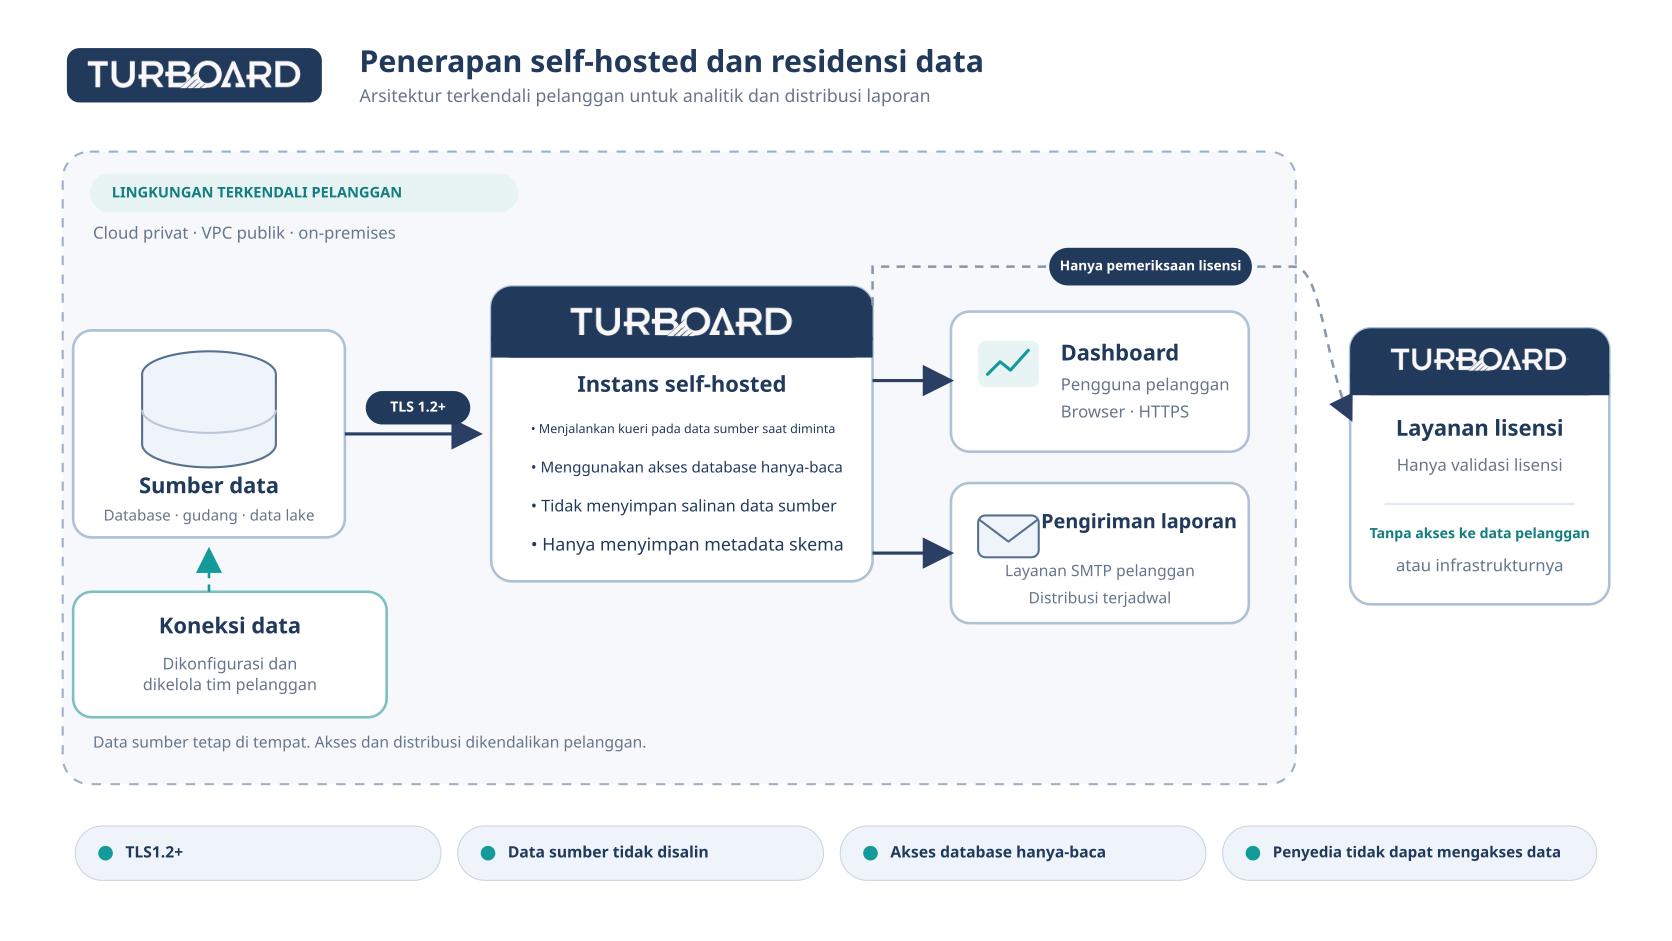
Data bisnis sumber
Dengan Live Connection, itu tetap dalam sistem sumber. Dengan model yang diimpor, hanya data yang dipilih yang dimuat ke dalam basis data Impor yang berjalan di lingkungan yang berbasis di rumah sendiri yang sama dengan TURBOARD.
Skema metadata
Struktur meja dan lapangan dapat disimpan dalam penyebaran TURBOARD di lingkungan pelanggan sehingga dapat digunakan oleh platform.
Hasil tanya jawab
Mereka dapat diproses sementara sementara dasbor diberikan atau disimpan dalam cache dalam memori di dalam lingkungan pelanggan untuk kinerja.
Detail koneksi
Mereka disimpan dalam bentuk terenkripsi; koneksi data dibuat dan dikelola oleh tim resmi pelanggan.
JAS dan LLM Data Path
JAS adalah modul TURBOARD opsional. Mengaktifkannya melalui file lisensi tidak secara otomatis membentuk koneksi LLM. Jalur data AI eksternal dibuat hanya ketika pengguna admin resmi secara eksplisit mengkonfigurasi koneksi LLM.
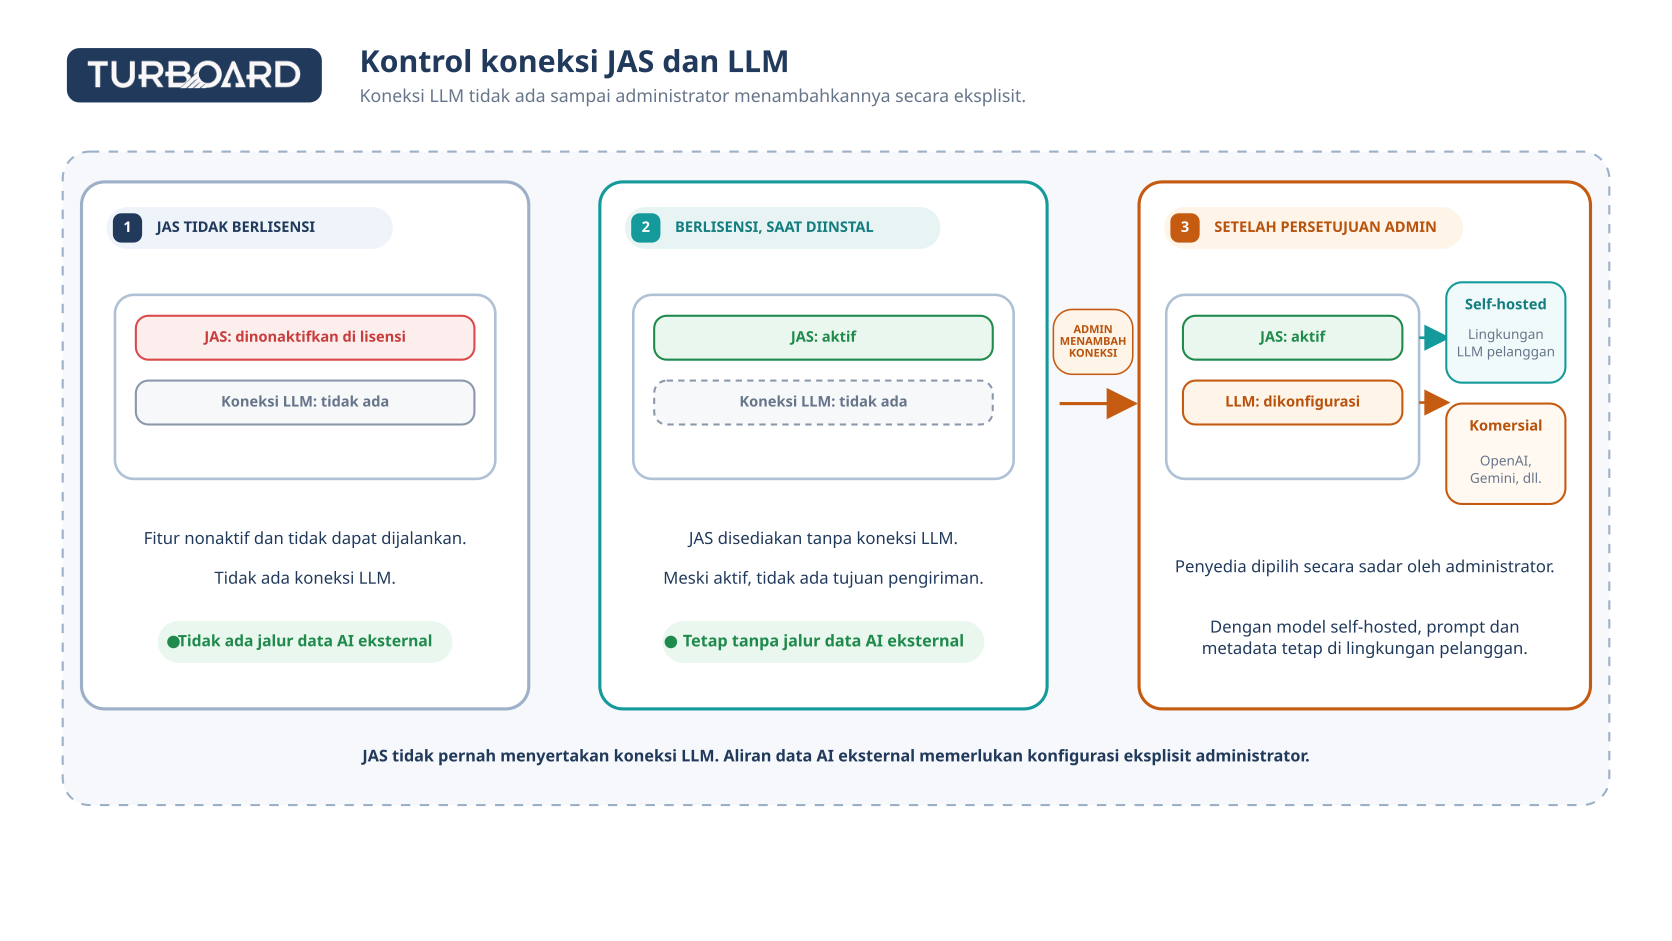
JAS tidak berlisensi
Modul ini dinonaktifkan pada tingkat lisensi.Tidak ada koneksi LLM atau titik akhir AI yang datanya dapat dikirim. JAS tidak mengirim petunjuk, data kueri, atau metadata skema ke LLM eksternal.
JAS berlisensi, tanpa koneksi LLM
Modul ini tersedia, tetapi jalur data eksternal tetap tertutup.JAS tidak mengirim koneksi prakonfigurasi ke OpenAI, Gemini, atau LLM lainnya. Sampai titik akhir dikonfigurasi, tidak ada lalu lintas AI eksternal yang dihasilkan.
Pengguna admin resmi telah menambahkan koneksi LLM
Jalur data tergantung pada model dan penyedia yang dipilih.Pengguna admin dapat memilih model self-hosted yang berjalan di lingkungan pelanggan atau penyedia LLM komersial. Informasi yang dikirim dan lokasi pemrosesannya tergantung pada konfigurasi ini.
JAS tidak pernah kapal dengan koneksi LLM. Lisensi JAS dan menghubungkannya dengan LLM eksternal adalah keputusan yang terpisah. Aliran data eksternal memerlukan koneksi eksplisit yang dikonfigurasi oleh pengguna admin resmi.
Pilihan LLM yang Dihosting dan Komersial
JAS adalah LLM-independent. Pilihan model yang berbeda dapat digunakan sesuai dengan kebijakan keamanan organisasi, kewajiban peraturan, dan kemampuan teknis.
Model ini dapat berjalan di akun cloud publik pelanggan, cloud pribadi, atau server di tempat. Dengan konfigurasi ini, permintaan JAS dan metadata terkait tetap berada dalam batas lingkungan pelanggan.
Ketika penyedia seperti OpenAI atau Gemini dikonfigurasi, wilayah pemrosesan, persyaratan retensi, dan subprosesor harus dievaluasi berdasarkan perjanjian penyedia yang dipilih.
Pilihan konfigurasi adalah milik pelanggan. Pengguna admin resmi dapat mengontrol model mana yang digunakan, titik akhir mana yang terhubung, dan siapa yang mengelola koneksi itu.
Koneksi Eksternal dan Subprosesor
Penyebaran yang dihosting sendiri dapat dikonfigurasi tanpa subprosesor pihak ketiga yang menangani data pelanggan. Layanan yang dipilih secara terpisah oleh pelanggan tetap harus dinilai sebagai bagian dari rantai pemrosesan data mereka sendiri.
Validasi lisensi
Koneksi perangkat lunak eksternal TURBOARD dapat dibatasi untuk validasi lisensi. Proses ini tidak memerlukan akses ke data pelanggan atau database pelanggan.
Layanan SMTP pelanggan
Ketika laporan terjadwal dikirim melalui infrastruktur SMTP yang dipilih pelanggan, layanan itu menjadi bagian dari rantai pemrosesan data pelanggan.
Penyedia LLM komersial
Jika model komersial dipilih untuk JAS, wilayah pemrosesan penyedia, kebijakan retensi, dan subprosesor harus ditinjau secara terpisah.
Hasil praktis: Residensi data harus dievaluasi tidak hanya oleh lokasi penyebaran TURBOARD, tetapi juga bersama dengan setiap LLM, SMTP, dan koneksi eksternal lainnya yang ditambahkan oleh pelanggan.
Daftar Periksa Keamanan
Untuk mendokumentasikan batas data aktual penyebaran, keputusan berikut harus dicatat secara eksplisit.
Mendefinisikan lingkungan penyebaran dan wilayah
Catat akun public-cloud, private cloud, atau on-premes dan wilayah tersebut untuk digunakan.
Dokumentasikan model akses data
Tentukan apakah setiap sumber data menggunakan Live Connection atau model yang diimpor.
Membatasi hak istimewa koneksi
Verifikasi pengguna database read-only, versi TLS, dan manajemen detail koneksi.
Mencatat status lisensi JAS
Jika JAS tidak akan digunakan, dokumenkan bahwa itu dinonaktifkan pada tingkat lisensi. Jika akan digunakan, dokumenkan pengguna admin resmi.
Menilai koneksi LLM secara terpisah
Catat pilihan model yang dihosting sendiri atau komersial, titik akhir, wilayah pemrosesan, dan ketentuan penyedia.
Sertakan layanan eksternal lainnya dalam aliran data
Evaluasi validasi lisensi, SMTP, dan layanan yang dikonfigurasi pelanggan lainnya bersama.
Pertanyaan yang sering diajukan
Apakah TURBOARD menyimpan salinan data pelanggan yang persisten?
Tergantung pada model koneksi yang dipilih. Dengan Live Connection, tidak ada salinan data bisnis sumber yang terus-menerus dibuat. Dengan model yang diimpor, data yang dipilih dimuat ke dalam database Impor TURBOARD, yang berjalan di lingkungan penyebaran yang sama dengan TURBOARD.
Siapa yang memilih model koneksi?
Pengguna resmi memilih Live Connection atau Impor saat membuat sumber data.
Apakah JAS mengirim data ke OpenAI atau penyedia lain secara default?
Tidak. JAS tidak mengirim koneksi LLM. Jalur data eksternal dibuat hanya ketika pengguna admin resmi mengkonfigurasi titik akhir LLM.
Dapatkah JAS digunakan tanpa data yang meninggalkan lingkungan pelanggan?
Ya. Ketika LLM yang dihosting sendiri di lingkungan pelanggan dipilih, permintaan JAS dan metadata terkait tetap berada dalam batas infrastruktur yang sama.
Bisakah JAS dinonaktifkan sepenuhnya?
Ya. JAS dapat dinonaktifkan pada tingkat lisensi. Bahkan ketika berlisensi, tidak ada titik akhir AI eksternal kecuali koneksi LLM dikonfigurasi.
Apakah ada subprosesor dalam penyebaran yang dihosting sendiri?
Penyebaran dapat dikonfigurasi tanpa subprosesor pihak ketiga yang menangani data pelanggan. Layanan LLM komersial, SMTP, atau layanan eksternal lainnya yang dipilih oleh pelanggan harus dinilai secara terpisah berdasarkan perjanjian dan model tanggung jawabnya sendiri.
Dalam Ringkasan
Model penyebaran TURBOARD, metode akses data, dan koneksi JAS adalah keputusan keamanan yang terpisah. Penyebaran yang dihosting sendiri membuat aplikasi di lingkungan pelanggan. Live Connection menyimpan data sumber di tempat, sementara model Impor memuat data yang dipilih ke dalam database Impor yang berjalan di lingkungan penyebaran yang sama dengan TURBOARD.
JAS tidak mengirim data secara eksternal hanya karena berlisensi. Jalur data LLM eksternal dibuat melalui konfigurasi eksplisit pengguna admin resmi dan diatur oleh kondisi penyedia yang dipilih.
Batas data yang jelas adalah dasar keamanan. Ketika lingkungan penyebaran, model akses data, lisensi JAS, dan koneksi eksternal didokumentasikan bersama, menjadi jelas di mana data diproses dan dalam kondisi mana ia dapat meninggalkan lingkungan.
Blog




Bawa satu pertanyaan bisnis yang nyata. Lihat bagaimana TURBOARD menjawabnya.
Kami mendemonstrasikan JAS pada laporan Anda, definisi Anda, dan konteks keamanan Anda — bukan pada basis data contoh yang generik.